Per adeguarsi al GDPR una PMI italiana deve mettere in ordine tre cose subito: una checklist minima per sito e processi, le misure tecniche essenziali (cifratura, MFA, backup testati) e la documentazione di accountability, cioè registro dei trattamenti, DPA con i fornitori e un piano per gestire un data breach. Le risorse pratiche dell’EDPB dedicate alle PMI e le linee guida del Garante offrono modelli pronti all’uso. Il primo passo concreto resta sempre lo stesso: fare l’inventario dei dati che l’azienda tratta davvero.
In breve:
- La conformità GDPR richiede alle PMI di mettere in ordine il registro dei trattamenti, i accordi con i fornitori e le misure tecniche come cifratura e MFA, iniziando dall’inventario dei dati trattati.
- La priorità tecnica consiste nell’attivare cifratura, autenticazione a più fattori e backup testati, partendo dalle funzioni già disponibili nei sistemi esistenti, per ridurre al minimo i rischi immediati.
- La gestione corretta di RAT, DPIA e richieste degli interessati è fondamentale per garantire una reale accountability, aggiornando regolarmente i registri e costruendo processi di risposta rapidi ed efficaci.
- La spesa per adeguarsi al GDPR nelle PMI varia in base alle dimensioni, ma una strategia efficace è partire da audit minimi e affrontare i rischi più elevati, usando modelli ufficiali per contenere i costi.
- L’adozione di una suite integrata di strumenti, tra cui gestione consensi, sistemi di backup cifrati e supporto cloud conforme, permette di semplificare l’implementazione e migliorare la sicurezza complessiva.
Indice
- Checklist operativa GDPR per PMI: elementi obbligatori e priorità
- Misure tecniche e organizzative essenziali: come attuarle in pratica
- Come gestire RAT, DPIA e richieste degli interessati
- Quanto costa adeguarsi al GDPR e come ottimizzare la spesa
- Quali strumenti servono davvero a una PMI per la conformità
- Un esempio operativo di adeguamento con una suite integrata
- Perché la conformità è un vantaggio competitivo per le PMI
- Le soluzioni Ingenia per l’adeguamento GDPR delle PMI
- Link e risorse ufficiali utili per le PMI italiane
- Fonti
- Domande frequenti
Checklist operativa GDPR per PMI: elementi obbligatori e priorità
Una PMI che vuole rimettere in ordine la propria conformità non deve partire da un progetto faraonico. Serve una sequenza precisa di interventi, ciascuno con un output verificabile.
1. Sito web e moduli online. Il cookie banner deve raccogliere un consenso granulare, distinto per categoria di cookie (tecnici, analitici, di profilazione), e non può presentare il pulsante “accetta tutto” più evidente di “rifiuta”. L’informativa privacy va collegata a ogni modulo che raccoglie dati, con linguaggio chiaro sulle finalità del trattamento e sui tempi di conservazione.
2. Registro delle attività di trattamento (RAT). Non è un documento facoltativo per la maggior parte delle PMI strutturate: raccoglie, per ogni trattamento, la finalità, le categorie di dati e di interessati, i destinatari, i tempi di conservazione e le misure di sicurezza adottate. Un RAT minimo ma reale vale più di un modello scaricato e mai aggiornato.
3. Data Processing Agreement con i fornitori. Ogni fornitore che tratta dati per conto dell’azienda, dal gestionale cloud al servizio di email marketing, deve firmare un DPA che ne definisca ruolo, obblighi e misure di sicurezza. Molte PMI si affidano a servizi cloud senza mai verificare se il fornitore agisce davvero da responsabile del trattamento con un contratto adeguato: se manca questa verifica, la responsabilità in caso di incidente resta comunque in capo al titolare.
Per organizzare le nomine interne, l’azienda dovrebbe:
- Individuare chi tratta dati personali nel proprio ruolo (HR, amministrazione, vendite) e formalizzarne l’autorizzazione scritta.
- Definire un referente interno per le questioni privacy, anche senza nominare un DPO se l’attività non lo richiede per legge.
- Valutare la nomina di un DPO quando il trattamento è su larga scala, sistematico o riguarda categorie particolari di dati.
- Stabilire una policy di retention con tempi massimi per ogni categoria di dati e una procedura per la cancellazione effettiva, non solo formale.
Un dettaglio spesso trascurato riguarda la governance dei dati aziendali: senza una mappatura chiara di dove risiedono i dati e chi vi accede, ogni altro sforzo di conformità rischia di restare superficiale.
Misure tecniche e organizzative essenziali: come attuarle in pratica
La documentazione da sola non protegge nessun dato. L’EDPB indica chiaramente che la compliance reale richiede misure tecniche attive come autenticazione a più fattori, cifratura e test regolari dei backup: gestire la privacy solo su carta è uno degli errori più comuni tra le piccole imprese.
Le priorità tecniche per una PMI, in ordine di impatto:
- Cifratura dei dati in transito e a riposo. I dati che viaggiano tra client e server vanno protetti con protocolli TLS aggiornati; i database che contengono dati anagrafici, sanitari o finanziari vanno cifrati anche quando sono fermi sul disco.
- Autenticazione a più fattori (MFA) su tutti gli accessi privilegiati: amministratori di sistema, account con permessi su CRM ed ERP, accessi da remoto alla rete aziendale.
- Backup regolari con test di ripristino effettivi. Un backup che non è mai stato ripristinato in un test è un backup di cui non si conosce davvero l’affidabilità.
- Separazione degli ambienti di sviluppo, test e produzione, così un errore in fase di sviluppo non espone mai dati reali.
- Principio del minimo privilegio: ogni utente accede solo ai dati necessari al proprio ruolo, non all’intero database aziendale.
- Log e monitoraggio degli accessi critici, con controlli periodici per individuare anomalie prima che diventino incidenti.
Un consiglio: Prima di investire in nuovi strumenti, verifica se i sistemi che già usi (gestionale, posta, backup) supportano già MFA e cifratura ma sono semplicemente disattivati. Spesso la misura più economica è accendere una funzione che paghi già.
L’ordine di intervento conta quanto le singole misure. Una PMI con budget limitato dovrebbe partire da MFA e backup testati, che riducono il rischio più immediato con un investimento contenuto, per poi affrontare cifratura estesa e monitoraggio continuo nei mesi successivi.
Come gestire RAT, DPIA e richieste degli interessati
Definire chi fa cosa in azienda è la parte che distingue una compliance solo formale da una accountability reale, quella che il Garante chiede di dimostrare in caso di controllo.
-
Aggiornare il RAT ogni volta che cambia un processo. Un nuovo strumento di marketing automation, un cambio di fornitore cloud o l’avvio di una campagna di profilazione vanno tutti registrati appena introdotti, non a fine anno.
-
Valutare rapidamente se serve una DPIA. I criteri pratici: il trattamento riguarda dati su larga scala, categorie particolari (salute, biometria), monitoraggio sistematico, o l’uso di nuove tecnologie con impatto sui diritti degli interessati. Se anche solo due di questi criteri sono presenti, la valutazione d’impatto va condotta prima di avviare il trattamento.
-
Predisporre canali chiari per le richieste degli interessati. PEC o raccomandata restano i canali più tracciabili per ricevere richieste di accesso, rettifica o cancellazione. La risposta va data senza ritardo e, salvo casi complessi, entro un mese dalla ricezione.
-
Costruire una catena di escalation per gli incidenti. Chi rileva un’anomalia deve sapere esattamente a chi segnalarla e in quanto tempo, perché il termine di 72 ore per la notifica al Garante decorre dal momento in cui l’azienda viene a conoscenza dell’incidente, non da quando l’incidente si è verificato. Una guida pratica per PMI conferma che registro dei trattamenti, misure tecniche, DPIA e notifica del breach entro 72 ore restano i quattro pilastri della conformità operativa.
Per i dati dei dipendenti la prudenza deve essere ancora maggiore: le linee guida del Garante sul trattamento dei dati dei lavoratori chiariscono che il consenso raramente costituisce una base giuridica valida nel rapporto di lavoro, e che i controlli a distanza restano soggetti a vincoli specifici dello Statuto dei Lavoratori.
Quanto costa adeguarsi al GDPR e come ottimizzare la spesa
Le voci di spesa principali per una PMI riguardano l’audit iniziale, la consulenza legale o tecnica, gli strumenti software per gestione consensi e backup, la formazione del personale e le misure tecniche vere e proprie come cifratura e sistemi di identity management.
Il costo effettivo varia molto in base a dimensione aziendale, numero di trattamenti e settore, ma un’analisi dedicata alle PMI italiane offre stime concrete e strategie per ottimizzare la spesa, distinguendo tra interventi una tantum e costi ricorrenti di manutenzione della conformità.
Per contenere la spesa senza compromettere la protezione dei dati:
- Dare priorità agli interventi sui trattamenti a rischio più alto, non a quelli più visibili.
- Usare i modelli ufficiali del Garante e dell’EDPB invece di far sviluppare da zero documenti che già esistono in forma gratuita e aggiornata.
- Formare il personale interno sulle procedure di base, riservando la consulenza esterna ai casi complessi come una DPIA su un trattamento nuovo.
Un piano di adeguamento graduale, che parte da un audit minimo per poi affrontare i rischi in ordine di priorità, resta la strategia più efficace per le PMI con budget limitato, come indicano le guide operative dedicate al settore. Il beneficio non si misura solo in sanzioni evitate: un’azienda che dimostra di trattare i dati con cura guadagna credibilità con clienti e partner, un vantaggio che pesa sempre di più nelle gare d’appalto e nelle valutazioni di fornitura B2B.
Quali strumenti servono davvero a una PMI per la conformità
La scelta tecnologica conta quanto la procedura interna, ma non serve necessariamente comprare tutto insieme. Le categorie di strumenti utili a una PMI si dividono in aree ben distinte: un registro dei trattamenti digitale che si aggiorna da solo quando cambia un processo, una piattaforma di gestione dei consensi e dei cookie collegata al sito, fornitori cloud che offrono DPA già pronti e conformi, sistemi di backup cifrati con test di ripristino automatizzati, e strumenti di identity management per applicare MFA su tutta l’organizzazione.
Nella valutazione di un fornitore, alcune domande fanno la differenza tra un contratto solido e un rischio nascosto:
- Il DPA è chiaro su ruoli, sub-responsabili e misure di sicurezza adottate?
- Dove sono localizzati fisicamente i dati, e il fornitore garantisce trasferimenti conformi fuori dall’Unione Europea?
- Che livello di cifratura applica ai dati in transito e a riposo?
- Il supporto tecnico è disponibile in italiano, per gestire un incidente senza barriere linguistiche nei momenti critici?
Per verificare l’affidabilità di un fornitore cloud, registri e certificazioni come quelli segnalati dall’Agenzia per la Cybersicurezza Nazionale offrono un riferimento tecnico utile prima di firmare un contratto.
Un consiglio: Chiedi sempre al fornitore una copia del DPA prima di firmare l’abbonamento, non dopo. Un fornitore che non ha un modello pronto è un segnale da non ignorare.
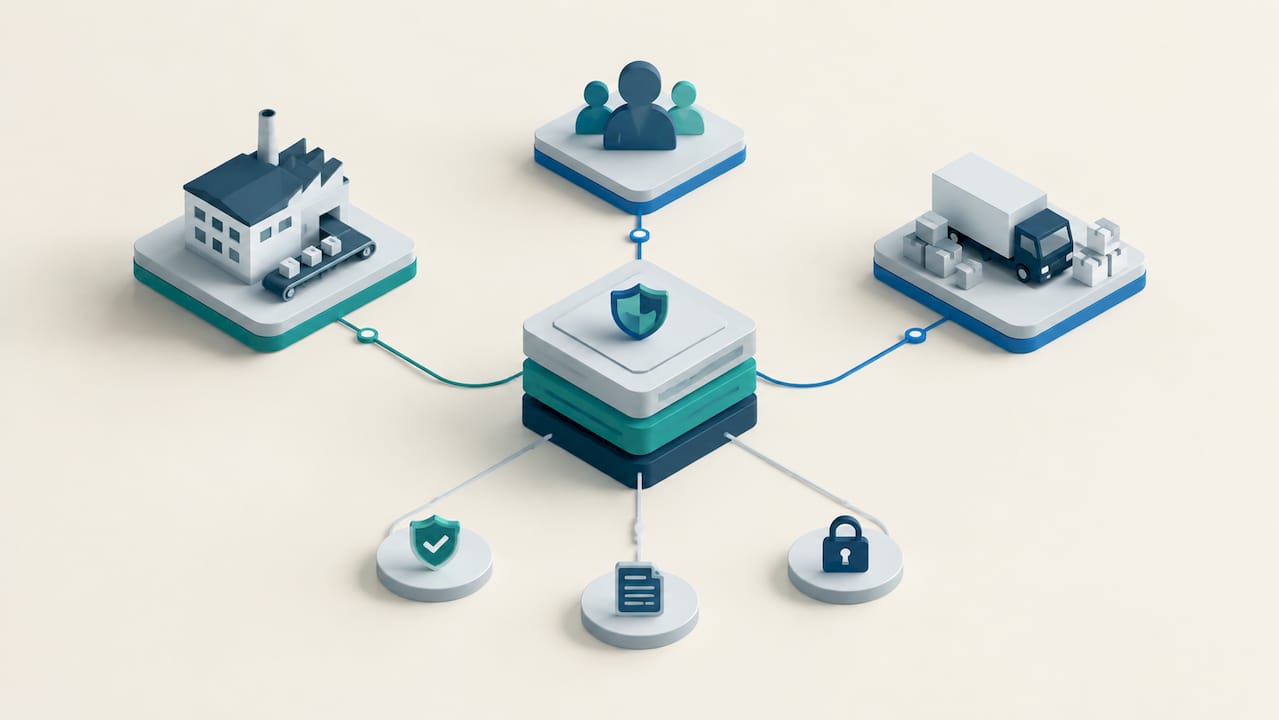
Una PMI con pochi processi digitali può cavarsela con moduli separati; un’azienda che gestisce produzione, HR e logistica insieme trae più valore da una suite integrata, perché evita di duplicare consensi, log e controlli di accesso su sistemi che non comunicano tra loro.
Un esempio operativo di adeguamento con una suite integrata
Una suite di strumenti integrati aiuta concretamente su più fronti quando i processi aziendali sono numerosi: tracciabilità della produzione, gestione documentale HR, backup centralizzati e procedure di risposta agli incidenti diventano più semplici da controllare quando passano da un’unica piattaforma, invece che da software scollegati.
Il percorso tipico che un fornitore tecnologico segue con una PMI comprende:
- Un audit iniziale per mappare i trattamenti esistenti e i rischi principali.
- Una mappatura dei flussi di dati tra i reparti (produzione, HR, amministrazione).
- Un roll out progressivo delle misure tecniche, partendo dai processi a rischio più alto.
- Una formazione mirata al personale che tratta dati ogni giorno.
L’output concreto di questo lavoro è verificabile: un RAT popolato con i trattamenti reali dell’azienda, un DPA standard pronto per i fornitori, e procedure di ripristino dei backup effettivamente testate, non solo previste sulla carta.
Perché la conformità è un vantaggio competitivo per le PMI
Trattare il GDPR come un adempimento burocratico è l’errore che espone di più alle sanzioni. Le PMI che integrano privacy e sicurezza nei processi quotidiani riducono i rischi operativi e guadagnano fiducia da clienti, banche e partner commerciali, un vantaggio che pesa nelle trattative quanto il prezzo o la qualità del servizio. Chi legge questa guida dovrebbe partire oggi stesso dall’inventario dei dati trattati e dalla stesura del RAT, poi consultare le risorse ufficiali del Garante e dell’EDPB, e valutare un supporto specialistico solo dove la complessità lo richiede davvero.
— Ufficio
Le soluzioni Ingenia per l’adeguamento GDPR delle PMI
Esiste la possibilità di adottare una suite integrata che copre cybersecurity, gestione HR, tracciabilità della produzione e backup, riducendo il numero di contratti e DPA da negoziare separatamente.

L’offerta rilevante per il GDPR comprende servizi di cybersecurity certificata su standard NIS2 e ISO 27001, che coprono cifratura, controllo accessi e monitoraggio degli incidenti, oltre a moduli per la gestione delle presenze e dei dati HR in cloud, pensati per trattare i dati dei dipendenti nel rispetto delle basi giuridiche corrette. Un intervento tipico può partire da un audit iniziale dei sistemi esistenti, proseguire con la configurazione delle misure tecniche prioritarie e la formazione del personale, e chiudersi con un contratto DPA chiaro sui ruoli di titolare e responsabile. Se una PMI deve mettere ordine in sicurezza dei dati e processi HR nello stesso momento, può richiedere una valutazione della propria infrastruttura attuale attraverso risorse dedicate alla cybersecurity per PMI.
Link e risorse ufficiali utili per le PMI italiane
- Risorse pratiche EDPB per PMI: guide e strumenti per avviare la conformità.
- Sito ufficiale del Garante privacy: moduli breach, guide DPIA e template RAT aggiornati.
Fonti
- EDPB — Practical resources for SMEs
- SecurityHub — Tutela dei dati personali: guida PMI 2026
- Garante — Linee guida sul trattamento di dati personali dei lavoratori
Domande frequenti
Il GDPR è ancora applicabile in Italia nel 2026?
Sì, il GDPR resta pienamente in vigore in Italia ed è integrato dal Codice Privacy nazionale: nessuna riforma recente ne ha modificato gli obblighi fondamentali per le PMI.
Il GDPR si applica solo alle aziende dei paesi dell’Unione Europea?
No, si applica a qualsiasi azienda, anche extra UE, che tratti dati di persone che si trovano nell’Unione Europea offrendo beni, servizi o monitorandone il comportamento.
Quali sono i principi fondamentali del GDPR che una PMI deve rispettare?
I principi chiave sono liceità e trasparenza, limitazione della finalità, minimizzazione dei dati, esattezza, limitazione della conservazione, integrità e riservatezza, oltre alla responsabilizzazione (accountability) del titolare del trattamento.
Da dove deve partire una PMI che non ha mai affrontato il GDPR?
Il primo passo è un inventario dei dati trattati, seguito dalla stesura del registro delle attività di trattamento e dalla verifica dei DPA con i fornitori cloud già in uso.
Una PMI ha sempre bisogno di nominare un DPO?
No, la nomina è obbligatoria solo in presenza di trattamenti su larga scala, monitoraggio sistematico o gestione di categorie particolari di dati; nelle altre PMI basta un referente interno formato sulle procedure privacy.