Un audit di cybersecurity per una PMI oscilla tipicamente fra circa 3.000 € per un assessment leggero e oltre 30.000 € per un percorso di conformità ISO 27001 o NIS2 completo. Il fattore che pesa più di ogni altro sul prezzo è il perimetro da verificare: numero di sedi, asset digitali esposti e sensibilità dei dati trattati. Un penetration test isolato si colloca di solito fra 800 € e 2.500 € per singola attività, mentre un audit integrato con remediation e sorveglianza annuale cresce in proporzione alla maturità di partenza dell’azienda.
In breve:
- Un audit di cybersecurity per PMI può variare tra 3.000 € per un controllo leggero e oltre 30.000 € per la conformità normativa come ISO 27001 o NIS2.
- La differenza tra audit tecnico, di conformità e penetration test influisce notevolmente sul costo e sugli obiettivi, quindi una scelta accurata è fondamentale.
- Un preventivo completo richiede una definizione chiara dello scope, inclusi numero di sistemi, sedi e sensibilità dei dati, per evitare sorprese di prezzo.
- La preparazione interna, come l’aggiornamento dell’inventario asset e la documentazione di policy, permette di contenere i costi e facilitare l’audit.
- La collaborazione tra strumenti, personale interno e fornitori esterni deve essere pianificata per ottimizzare tempi e budget dell’intero percorso di sicurezza.
Indice
- Cos’è un audit cybersecurity e perché serve alla tua PMI
- Vulnerability assessment, penetration test o audit di conformità: quale scegliere?
- Come si svolge un audit: fasi e deliverable da aspettarsi
- Quanto costa davvero un audit cybersecurity per una PMI?
- Cosa fa salire o scendere il prezzo di un audit
- Quanto tempo serve e quanto pesa sul lavoro interno
- Tre budget modello per capire dove va il denaro
- Checklist pre-audit: cosa fare prima per spendere meno
- Cosa garantisce l’attendibilità di queste stime
- Cosa penso davvero di questi benchmark
- Ingenia: audit e conformità come parte di un percorso continuo
- Fonti
- Domande frequenti
Cos’è un audit cybersecurity e perché serve alla tua PMI
Un audit di cybersecurity è una verifica strutturata dello stato di sicurezza informatica di un’azienda, condotta per individuare vulnerabilità tecniche, lacune organizzative e scostamenti da uno standard normativo, con l’aiuto di security plugins Magento che automatizzano alcune analisi. Il risultato non è un’opinione, ma un deliverable concreto: un report con evidenze, un elenco di rischi classificati per gravità e un piano di remediation con priorità operative.
Esistono due macro categorie che è utile distinguere subito, perché hanno costi e obiettivi diversi.
- Audit tecnico: analizza sistemi, reti e applicazioni per trovare falle sfruttabili, spesso tramite scansioni automatizzate o test manuali.
- Audit di conformità: verifica l’adesione a uno standard o a un obbligo normativo, come lo standard ISO 27001, la direttiva NIS2 o il GDPR, e produce documentazione utilizzabile in fase di certificazione o ispezione.
La differenza conta perché un’azienda manifatturiera con obblighi NIS2 in arrivo ha bisogno prima di un audit di conformità, mentre chi ha già subito un incidente probabilmente cerca un audit tecnico mirato. Il NIST SP 800-82r3 fornisce framework di riferimento per definire i controlli tecnici da verificare in entrambi i casi, ed è spesso il punto di partenza che i fornitori italiani usano per costruire il capitolato. Anche senza obbligo di legge, un audit periodico riduce il rischio di incidenti e rassicura clienti e partner commerciali che chiedono garanzie sulla gestione dei dati.
Vulnerability assessment, penetration test o audit di conformità: quale scegliere?
Non tutti gli audit rispondono alla stessa domanda, e confondere questi tre approcci è la causa più comune di preventivi sballati.
- Vulnerability assessment (VA): una scansione automatizzata (a volte integrata da verifiche manuali) che elenca le vulnerabilità note su sistemi e applicazioni. È sufficiente come primo controllo periodico o per aziende con budget limitato che vogliono una fotografia rapida del rischio. Il costo per singola attività si aggira fra 800 € e 2.500 €, secondo le stime di mercato riportate da BullTech.
- Penetration test: un tester (o un team) simula un attacco reale per verificare se le vulnerabilità trovate sono effettivamente sfruttabili. Richiede più ore uomo di un VA e quindi costa di più, soprattutto se il perimetro include applicazioni web complesse o reti industriali. È la scelta giusta quando serve dimostrare a un cliente o a un’assicurazione che i controlli reggono a un attacco simulato, non solo sulla carta.
- Audit di conformità (ISO 27001, NIS2): verifica processi, policy e controlli rispetto a uno standard specifico. Qui il costo sale perché comprende revisione documentale, interviste al personale e, per la certificazione, l’intervento di un ente accreditato.
Sulla scelta fra audit interno ed esterno, il compromesso è chiaro: un team interno costa meno nel breve periodo ma richiede competenze specialistiche difficili da mantenere aggiornate, mentre un fornitore esterno porta indipendenza di giudizio, che pesa molto in fase di certificazione, a un costo ricorrente più alto. Le due strade non si escludono: molte PMI usano un controllo interno di primo livello e riservano l’esterno agli audit periodici formali.
Come si svolge un audit: fasi e deliverable da aspettarsi
Un audit ben condotto segue una sequenza precisa, e conoscerla aiuta a capire se un preventivo è completo o lascia fuori voci che poi si pagano a parte.
- Pianificazione e definizione dello scope: il fornitore concorda con l’azienda quali sistemi, sedi e processi rientrano nella verifica. È il passaggio che influenza di più il prezzo finale, perché uno scope vago genera stime al ribasso che poi lievitano in corso d’opera.
- Raccolta documentale e inventario asset: policy, log, schemi di rete e censimento di dispositivi e applicazioni. Un inventario asset aggiornato in questa fase accorcia sensibilmente i tempi successivi.
- Valutazione tecnica e campionamento: scansioni, test manuali o interviste, condotti su un campione rappresentativo di sistemi se il perimetro è troppo ampio per una verifica esaustiva.
- Analisi dei risultati e deportino: i rilievi vengono classificati per gravità e impatto potenziale, con evidenze a supporto di ogni criticità.
- Piano di remediation: raccomandazioni pratiche, spesso con priorità temporali, che diventano la base per un secondo giro di verifica o per la sorveglianza annuale.
Molti fornitori quotano solo le prime tre fasi e trattano il piano di remediation come opzionale. Vale la pena chiedere esplicitamente se è incluso, perché senza un piano operativo il report tecnico rischia di restare un documento che nessuno in azienda sa tradurre in azioni concrete.
Quanto costa davvero un audit cybersecurity per una PMI?
I range di prezzo cambiano molto in base al tipo di servizio e alla dimensione dell’azienda, ma alcuni punti di riferimento aiutano a orientarsi prima di chiedere un preventivo.
In cifre: un assessment base parte da circa 3.000 €, un singolo audit tecnico (VA o pentest) costa tra 800 € e 2.500 €, mentre un audit di conformità ISO 27001 o NIS2 può arrivare a 30.000 € o più a seconda dello scope, secondo le stime aggregate di BullTech.
Per una PMI di piccole dimensioni, con pochi sistemi critici e una sede unica, un vulnerability assessment annuale può bastare a mantenere sotto controllo il rischio senza superare pochi migliaia di euro. Un’azienda manifatturiera con impianti connessi, più sedi produttive e obblighi NIS2 in arrivo si muove invece su cifre ben diverse, perché lo scope tecnico include reti industriali che richiedono competenze specifiche.
Sul fronte della certificazione ISO 27001, l’analisi di Culture Digitali indica che il percorso completo (gap analysis, remediation, certificazione e primo ciclo di sorveglianze) per una PMI si colloca spesso tra 10.000 € e 30.000 € complessivi nei primi anni. Questa cifra non è un costo unico: la certificazione prevede sorveglianze annuali e un rinnovo triennale, quindi il budget va pensato come un impegno pluriennale, non come una spesa isolata.
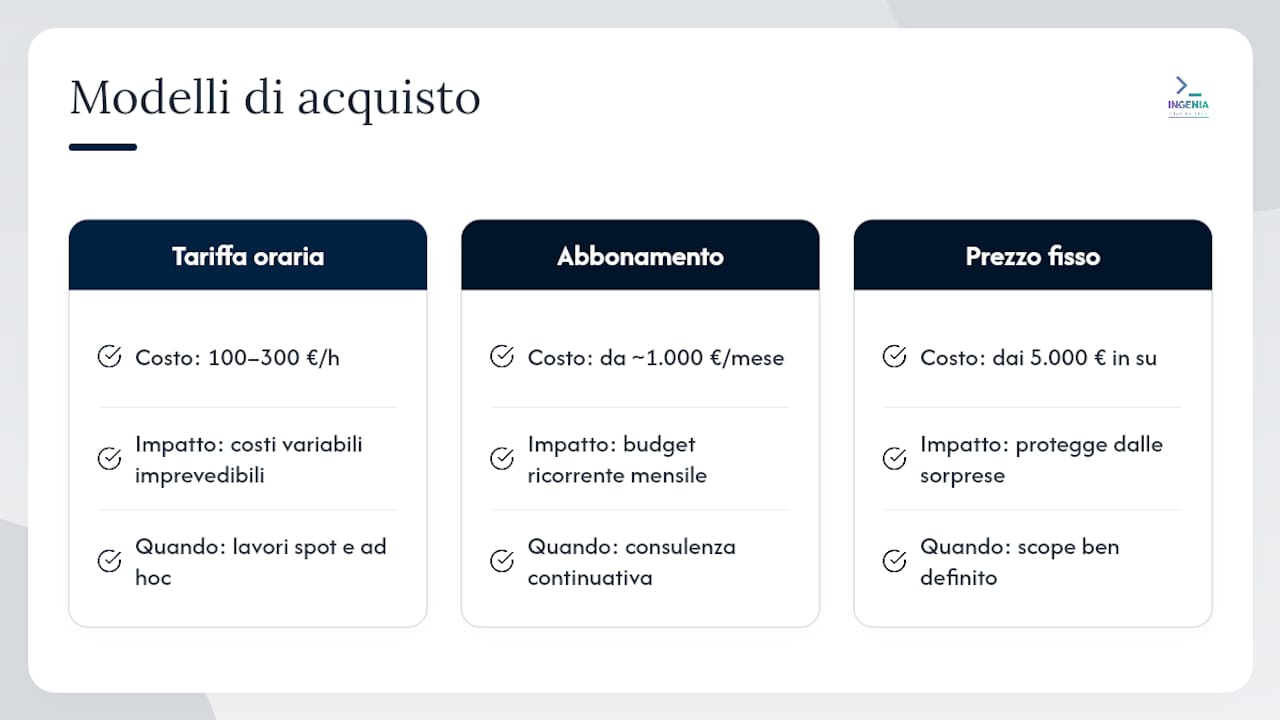
Sui modelli di acquisto, Digitalici segnala tre approcci diffusi sul mercato italiano: tariffa oraria (100 € a 300 € l’ora), abbonamento mensile per consulenza continuativa (a partire da circa 1.000 € al mese) e progetti a prezzo fisso (dai 5.000 € in su). La scelta del modello incide sul costo totale quanto lo scope stesso: un progetto a prezzo fisso protegge dalle sorprese, ma richiede un capitolato molto preciso a monte.
Va inoltre considerato che il preventivo dell’auditore non è quasi mai l’unica voce di spesa. IVA, trasferte se il team lavora on site, licenze per strumenti di scansione e, per le certificazioni, la parcella separata dell’ente accreditato si aggiungono al totale. Ignorare queste voci è l’errore più comune quando si confrontano offerte apparentemente simili.
Cosa fa salire o scendere il prezzo di un audit
Confrontare due preventivi che sembrano coprire lo stesso servizio ma differiscono di migliaia di euro è normale, e quasi sempre la spiegazione sta in uno di questi fattori.
- Ampiezza del perimetro (scope): più sistemi, applicazioni e reti da testare, più ore uomo servono.
- Numero di sedi: ogni sede aggiuntiva comporta verifiche fisiche e di rete separate, e molti fornitori aggiungono una quota fissa per ciascuna.
- Sensibilità dei dati trattati: dati sanitari, finanziari o riferiti a minori richiedono controlli più approfonditi e spesso competenze certificate specifiche.
- Numero di asset esposti: quanti IP pubblici, applicazioni web e servizi cloud rientrano nel test.
- Maturità di partenza: un’azienda senza inventario asset né policy documentate richiede più tempo di analisi preliminare, e questo si traduce direttamente in giornate aggiuntive.
- Tipo di provider: un piccolo studio di consulenza indipendente e una società di certificazione accreditata applicano tariffe diverse, non necessariamente per qualità del servizio ma per struttura dei costi.
Un consiglio: prima di chiedere un preventivo, quantifica tu stesso il perimetro: numero di IP pubblici, applicazioni critiche e sedi da includere. Un capitolato con questi numeri rende i preventivi confrontabili tra loro e riduce il rischio che il prezzo cambi a metà lavoro.
Chiedi sempre al fornitore tre cose per iscritto: cosa è escluso dallo scope, se il piano di remediation è incluso nel prezzo o fatturato a parte, e quante ore sono previste per il retest dopo la remediation. Sono le tre domande che smascherano un preventivo apparentemente conveniente ma incompleto.
Quanto tempo serve e quanto pesa sul lavoro interno
Un audit non è solo una spesa esterna: consuma anche giorni del personale interno per raccolta documenti, interviste e validazione dei risultati, e questo tempo ha un costo reale anche se non compare in fattura.
| Tipo di attività | Giorni/uomo stimati (fornitore) | Durata calendario tipica |
|---|---|---|
| Gap analysis preliminare | 2-4 giorni | 1-2 settimane |
| Vulnerability assessment | 2-5 giorni | 1-3 settimane |
| Penetration test | 5-15 giorni | 2-3 settimane |
| Audit tecnico completo | 10-20 giorni | 1-3 mesi |
| Percorso di certificazione ISO 27001/NIS2 | 20 giorni | 3 mesi |
Il carico interno, spesso sottovalutato, comprende almeno una figura IT dedicata a tempo parziale per l’intera durata del progetto. Se un responsabile IT dedica due giorni a settimana per tre mesi alla raccolta documentale e alle interviste, quel tempo va tradotto in costo opportunità: ore non spese su altri progetti, non un costo a parte da ignorare nel budget complessivo. Una valutazione del rischio cyber fatta prima dell’audit aiuta a stimare con più precisione dove concentrare questo tempo interno.
Tre budget modello per capire dove va il denaro
Confrontare scenari concreti aiuta più di qualsiasi tabella astratta. Ecco tre profili di spesa realistici per una PMI italiana.
Scenario light: un assessment rapido, pensato per aziende che non hanno mai fatto un audit formale. Copre un vulnerability assessment sui sistemi principali e un report con priorità di intervento. Budget indicativo: 3.000 € a 5.000 €, da ripetere annualmente.
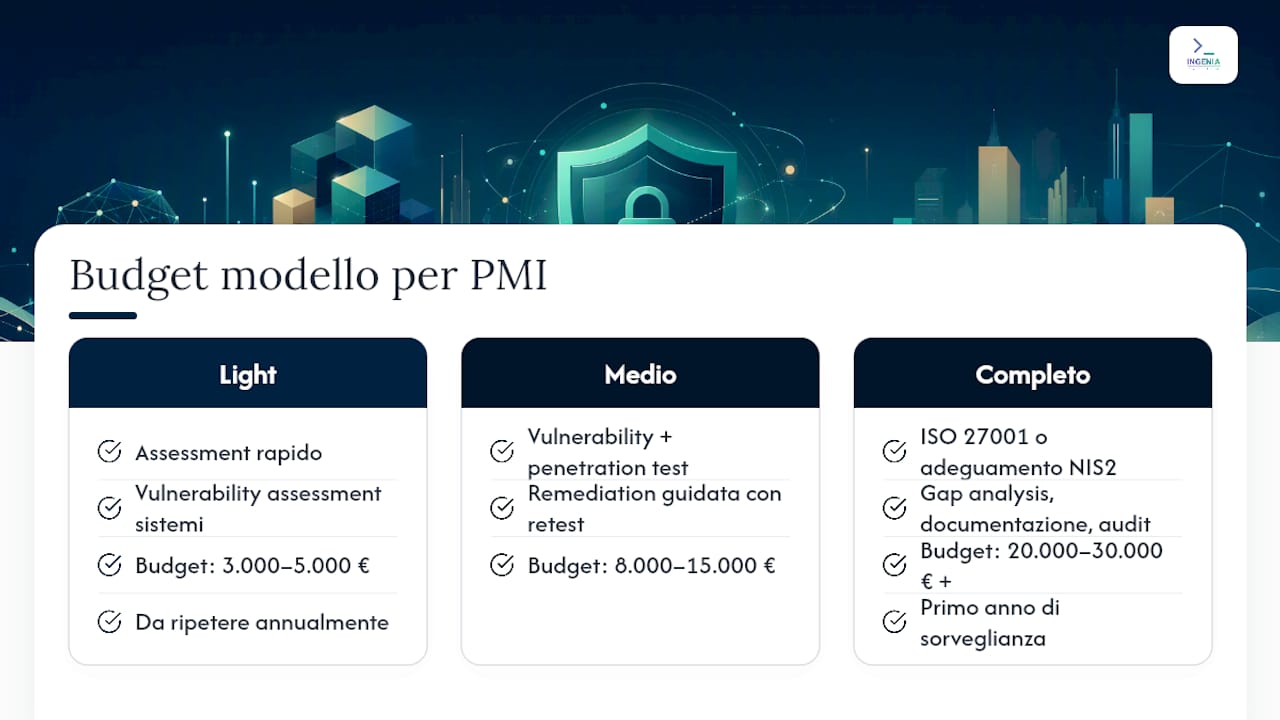
Scenario medio: vulnerability assessment più penetration test su applicazioni critiche, con un primo ciclo di remediation guidata. Adatto a chi ha già superato la fase iniziale e vuole verificare la resistenza reale ai tentativi di intrusione. Budget indicativo: 8.000 € a 15.000 €, comprensivo di retest post remediation.
Scenario completo: percorso di conformità ISO 27001 o adeguamento NIS2, con gap analysis, consulenza per la documentazione, audit dell’ente di certificazione e primo anno di sorveglianza. Budget indicativo: 20.000 € a 30.000 € o oltre, a seconda della complessità organizzativa.
In cifre: le voci più spesso sottovalutate nei tre scenari sono le spese di trasferta degli auditor, il tempo del personale interno e l’acquisto di strumenti di scansione dedicati, secondo l’analisi di Culture Digitali sulle voci di costo ricorrenti nei percorsi di certificazione.
In tutti e tre gli scenari, una gap analysis preliminare fatta con risorse interne, anche minime, riduce il costo complessivo di remediation perché evita che l’auditor scopra in corso d’opera problemi che l’azienda già conosceva e non aveva risolto.
Checklist pre-audit: cosa fare prima per spendere meno
Il modo più efficace per contenere i costi non è negoziare il prezzo finale, ma arrivare all’audit già preparati. Un fornitore che deve ricostruire da zero l’inventario asset o rincorrere policy inesistenti fattura più ore, semplicemente perché ne servono di più.
- Aggiorna l’inventario degli asset: dispositivi, applicazioni, servizi cloud e chi ne è responsabile.
- Verifica la retention dei log: molte bocciature agli audit nascono da log conservati per troppo poco tempo per ricostruire un incidente.
- Documenta le policy minime: gestione password, accessi privilegiati, backup e risposta agli incidenti.
- Forma il personale sui concetti base: phishing, gestione delle credenziali, segnalazione di anomalie.
- Prepara un evidence pack: raccogli in anticipo screenshot, configurazioni e log che l’auditor chiederà comunque.
Un consiglio: fai una gap analysis interna, anche informale, prima di chiamare l’auditor esterno. Non sostituisce l’audit ufficiale, ma trasforma molte giornate di scoperta in giornate di verifica, e questo si traduce in un preventivo più basso.
Sulla scelta fra gestione interna e outsourcing verso un fornitore di servizi gestiti (MSSP), il trade-off è netto: un MSSP offre rapidità di attivazione e competenze già pronte, a fronte di un costo ricorrente mensile; un team interno richiede investimento in formazione e tempo, ma mantiene il controllo diretto sulle informazioni più sensibili. Un confronto più approfondito tra le due strade è disponibile nell’analisi su SOC interno e outsourcing.
Cosa garantisce l’attendibilità di queste stime
Le cifre di questo articolo derivano da benchmark di mercato pubblici e da framework tecnici di riferimento, non da stime aneddotiche. I fornitori italiani citati, insieme alle linee guida del NIST, offrono un quadro coerente su dove si collocano i prezzi reali sul mercato.
Sono disponibili competenze specifiche su cybersecurity certificata (ISO, NIS2, GDPR) integrate in offerte per PMI, con un approccio che nasce dal lavoro quotidiano su digitalizzazione industriale e gestione del rischio operativo.
- Approfondimento su come preparare un assessment cybersecurity prima di contattare un fornitore.
- Guida su cosa prevede la direttiva NIS2 per capire chi è tenuto ad adeguarsi.
- Contatto diretto per richiedere un approfondimento su misura sul proprio scenario aziendale.
Cosa penso davvero di questi benchmark
I benchmark di prezzo che circolano online sono utili come punto di partenza, ma il vero errore che vedo commettere spesso è trattarli come un tetto massimo da difendere in trattativa, invece che come una base per costruire un capitolato serio. Un preventivo basso senza uno scope quantificato non è un affare: è un rischio che l’audit si fermi a metà o che la remediation costi più dell’audit stesso.
La lezione più sottovalutata è che il costo di readiness, cioè quanto l’azienda spende per prepararsi prima che arrivi l’auditor, spesso pesa quanto la parcella dell’auditor. Chi ignora questa voce si ritrova con un budget iniziale sballato del doppio. Il consiglio pratico è semplice: prima di chiedere preventivi, quantifica il tuo scope con numeri precisi. Poi confronta almeno due fornitori sullo stesso capitolato, non su descrizioni generiche di servizio.
— Ufficio
Ingenia: audit e conformità come parte di un percorso continuo
Ingenia affronta la cybersecurity non come un servizio isolato, ma come parte integrata della digitalizzazione aziendale, con competenze su adeguamento NIS2, ISO 27001 e protezione dati costruite per PMI italiane.

A differenza di un audit una tantum acquistato da un fornitore generico, alcune offerte nascono dall’esperienza diretta su digitalizzazione industriale, gestione del rischio operativo e sviluppo di software su misura per PMI: chi si occupa già di MES, gestionali e logistica per un’azienda conosce meglio dove si concentrano davvero le vulnerabilità operative. Questo significa poter affrontare gap analysis, adeguamento normativo e supporto continuativo alla sicurezza informatica con un unico interlocutore, senza dover coordinare più fornitori scollegati tra loro.
Se stai valutando un audit o hai bisogno di capire da dove iniziare il percorso di conformità NIS2 o ISO 27001, la pagina dedicata a cybersecurity e sicurezza informatica per aziende descrive i servizi disponibili e permette di richiedere un contatto commerciale per un assessment su misura sulla tua situazione specifica.
Fonti
Per chi vuole approfondire, ecco le fonti primarie usate in questo articolo. Il NIST SP 800-82r3 definisce i controlli tecnici di riferimento per valutazioni e test. BullTech offre benchmark aggiornati sui prezzi di audit per PMI italiane. Culture Digitali approfondisce costi e voci nascoste del percorso ISO 27001. Digitalici confronta i modelli di prezzo (oraria, abbonamento, progetto) diffusi in Italia.
- NIST SP 800-82r3
- Audit Sicurezza Informatica: Guida 2026 per PMI | BullTech
- Audit ISO 27001 e 9001: Guida a costi e preventivi per PMI e PA - Culture Digitali
- Costo consulenza cyber security Italia: guida ai prezzi e ai servizi disponibili | Digitalici
Domande frequenti
Quanto costa in media un audit cybersecurity per una PMI?
I prezzi variano da circa 3.000 € per un assessment base a oltre 30.000 € per un percorso di conformità ISO 27001 o NIS2 completo. Il fattore decisivo è l’ampiezza del perimetro da verificare, non solo la dimensione dell’azienda.
Quali sono le tre tipologie principali di audit di sicurezza?
Le tre categorie più diffuse sono il vulnerability assessment, che individua vulnerabilità note tramite scansioni, il penetration test, che simula un attacco reale per verificarne l’effettiva sfruttabilità, e l’audit di conformità, che verifica l’adesione a uno standard come ISO 27001 o NIS2.
Che cos’è esattamente un audit di sicurezza informatica?
È una verifica strutturata dello stato di sicurezza di un’azienda, condotta per individuare vulnerabilità tecniche e scostamenti normativi. Produce un report con evidenze e un piano di remediation con priorità operative, non solo un’opinione tecnica.
Quanto costa una polizza cyber risk per una PMI?
Il costo di una polizza cyber risk dipende da fatturato, settore e livello di maturità della sicurezza aziendale già dimostrato in fase di audit, e varia molto da assicuratore ad assicuratore. Un audit recente e documentato spesso facilita condizioni migliori in fase di sottoscrizione, perché riduce il rischio percepito dall’assicuratore.
Come posso ridurre i costi di un audit senza rinunciare alla qualità?
Preparare un inventario asset aggiornato, documentare le policy minime e fare una gap analysis interna prima dell’audit riduce le ore di lavoro dell’auditor esterno. Un capitolato tecnico che quantifica lo scope in numeri precisi (IP, applicazioni, sedi) rende inoltre i preventivi confrontabili e riduce il rischio di aumenti in corso d’opera.