Per proteggere i dati dei pazienti, lo studio deve dare priorità a tre azioni: conformità GDPR con registro dei trattamenti e informative aggiornate, backup cifrati testati periodicamente, e controlli di accesso con autenticazione a più fattori. Queste tre misure riducono la maggior parte del rischio operativo concreto. Il resto, dalla segmentazione di rete alla NIS2, si costruisce su queste fondamenta con Odontia.cloud di Ingenia come possibile alleato tecnico.
In breve:
- La sicurezza dei dati dei pazienti richiede almeno tre azioni fondamentali: backup cifrati periodici, autenticazione a più fattori e controllo degli accessi, che riducono significativamente il rischio operativo.
- Lo studio deve aggiornare e mantenere il registro dei trattamenti, rispettare le normative GDPR e notificare un data breach al Garante entro 72 ore, con sanzioni fino al 4% del fatturato.
- Le misure tecniche più efficaci includono antivirus aggiornato, firewall di nuova generazione con segmentazione, backup isolati e testati, e gestione rigorosa dei ruoli di accesso.
- È cruciale aggiornare contratti con fornitori di dati, nominare un referente privacy, e formare il personale almeno una volta all’anno su phishing, password e gestione dispositivi.
- La conformità a NIS2 e standard come ISO 27001 può aumentare la resilienza dello studio, anche se la maggior parte dei singoli studi odontoiatrici non rientra nei soggetti obbligati.
Indice
- Quali sono gli obblighi GDPR per uno studio dentistico?
- Quali misure tecniche riducono davvero il rischio?
- Come organizzare formazione, contratti e fornitori
- La NIS2 riguarda anche il mio studio dentistico?
- Cosa chiedere al gestionale del proprio studio
- Checklist 30/60/90 giorni per lo studio
- Perché scegliere Ingenia per la sicurezza del tuo studio
- Sicurezza come elemento di fiducia e continuità
- Audit GDPR e Odontia.cloud: il pacchetto per studi dentistici
- Fonti
- Domande frequenti
Quali sono gli obblighi GDPR per uno studio dentistico?
Il regolamento europeo si applica a ogni studio odontoiatrico che tratta dati di pazienti, senza eccezioni legate alle dimensioni della struttura. I dati sanitari rientrano nelle categorie particolari di dati previste dal GDPR, e questo comporta misure di sicurezza rafforzate rispetto a un’anagrafica commerciale qualunque.
Il consenso al trattamento dei dati per finalità amministrative è diverso dal consenso informato clinico: vanno raccolti e documentati separatamente, con un’informativa privacy chiara consegnata al paziente prima della prima visita.
Il registro dei trattamenti resta obbligatorio anche per il professionista singolo che tratta dati sanitari: la deroga prevista per le realtà sotto i 250 dipendenti non si applica quando si maneggiano dati sanitari. Il registro deve contenere:
- finalità del trattamento (cura, fatturazione, comunicazioni cliniche);
- categorie di dati trattati e di soggetti interessati;
- base giuridica per ciascun trattamento;
- tempi di conservazione (retention) per cartelle e referti;
- misure di sicurezza tecniche e organizzative adottate.
In caso di violazione dei dati, il titolare deve notificare il Garante entro 72 ore dal momento in cui ne è venuto a conoscenza. Le sanzioni per inadempienza possono arrivare fino al 4% del fatturato annuo o a 20 milioni di euro, a seconda di quale importo sia più alto: la documentazione preventiva, più che la reazione, è quello che fa davvero la differenza in caso di ispezione.
Quali misure tecniche riducono davvero il rischio?
La tecnologia da sola non basta senza una gestione costante, ma senza le basi tecniche corrette nessuna policy regge. Ecco le priorità operative, in ordine:
- Antivirus e patch management: ogni postazione clinica e amministrativa deve avere una protezione endpoint aggiornata automaticamente, con verifica mensile che gli aggiornamenti software siano stati effettivamente installati.
- Firewall di nuova generazione e segmentazione della rete: separare la rete dei dispositivi clinici (radiografie, poltrone digitali) da quella del gestionale e dal Wi-Fi riservato ai pazienti in sala d’attesa impedisce che un dispositivo compromesso diventi un varco verso i dati sensibili.
- Backup cifrati con copia fuori sede: un backup non testato è un backup che potrebbe non funzionare quando serve. Va isolato dalla rete principale, perché i ransomware più recenti cercano proprio i backup collegati per cifrarli insieme al resto.
- Autenticazione a più fattori (MFA) su gestionale, email e accessi cloud, con gestione dei ruoli che limita ogni operatore ai soli dati necessari al proprio lavoro.
- Inventario dei dispositivi aggiornato, comprese le postazioni portatili e i tablet usati per la cartella clinica digitale.
Un consiglio: Programma un test di ripristino del backup ogni tre mesi, non solo il backup stesso. Molti studi scoprono che il backup non è realmente recuperabile solo il giorno in cui ne hanno bisogno.
Servizi di rilevamento e risposta gestita, come OrisSafe, mostrano quanto possa costare in termini economici anche una manciata di ore di inattività per una clinica: l’agenda bloccata significa appuntamenti persi e pazienti che chiamano altrove.
Come organizzare formazione, contratti e fornitori
La sicurezza tecnica senza organizzazione si sgretola in fretta. Ogni fornitore che tratta dati per conto dello studio, dal gestionale cloud al laboratorio odontotecnico che riceve impronte digitali, deve firmare un contratto di trattamento dati (RDT/DPA) che ne definisca ruoli e responsabilità.
Il registro dei trattamenti va aggiornato ogni volta che cambia un fornitore o un processo, e conviene nominare un referente privacy interno, anche in uno studio di piccole dimensioni, che si occupi di tenerlo in ordine.
La formazione del personale deve essere documentata, non solo svolta: verbali di presenza, contenuti trattati e data della sessione. Serve almeno una volta l’anno, con un aggiornamento immediato dopo ogni incidente o cambio normativo rilevante. I contenuti minimi:
- riconoscimento di email di phishing e tentativi di ingegneria sociale;
- gestione corretta delle password e dell’MFA;
- procedura da seguire in caso di sospetto incidente;
- regole sull’uso di canali come WhatsApp per l’invio di referti, che presentano rischi concreti se non cifrati o autorizzati;
- policy sui dispositivi personali (BYOD) usati per accedere ai dati dello studio.
Un programma di audit interno, anche semplice, con revisione annuale delle procedure, resta la prova più solida che il titolare ha esercitato la diligenza richiesta dalla normativa.
La NIS2 riguarda anche il mio studio dentistico?
La Direttiva NIS2 aggiorna le regole europee sulla sicurezza delle reti e dei sistemi informativi, e la sua applicabilità dipende da criteri come dimensione dell’organizzazione e tipologia di servizi erogati. Uno studio dentistico singolo, nella maggior parte dei casi, non rientra tra i soggetti obbligati, ma una catena odontoiatrica con più sedi o un gruppo che gestisce infrastrutture IT condivise può rientrarci a seconda della propria classificazione.
Anche quando la NIS2 non è vincolante, adottare misure da “organizzazione resiliente” riduce l’impatto economico di un incidente e prepara lo studio a futuri obblighi normativi. In pratica significa:
- mappare i propri fornitori critici (gestionale, cloud, connettività);
- avere un piano scritto di risposta agli incidenti, anche minimo;
- verificare periodicamente le vulnerabilità della propria rete;
- seguire gli aggiornamenti pubblicati sul sito ufficiale dell’Unione europea e le comunicazioni del Garante Privacy.
Cosa chiedere al gestionale del proprio studio
Un gestionale pensato per la conformità normativa deve offrire crittografia dei dati a riposo e in transito, log di audit consultabili, gestione dei ruoli granulare ed esportabilità completa dei dati su richiesta del paziente. Le soluzioni cloud moderne, come illustrato in questa guida sulle funzionalità irrinunciabili, spesso riducono il carico manuale di compliance rispetto a un server locale gestito artigianalmente in studio.
Durante una demo, conviene chiedere sempre:
- Dove si trovano fisicamente i server e sono ubicati nell’Unione europea?
- Che frequenza hanno i backup e con quale procedura di disaster recovery?
- Quali SLA garantisce il fornitore in caso di guasto o incidente?
- Per quanto tempo vengono conservati i dati dopo la disdetta del contratto?
- Il sistema traccia in un log chi ha visto o modificato ogni cartella clinica?
Checklist 30/60/90 giorni per lo studio
Nei primi giorni: attiva l’MFA su email e gestionale, avvia il primo backup cifrato con copia esterna, aggiorna l’informativa privacy in sala d’attesa.
Entro breve tempo: firma i contratti RDT con tutti i fornitori che trattano dati (gestionale, laboratorio, cloud), organizza la prima sessione di formazione documentata, separa la rete Wi-Fi ospiti da quella clinica.
In pochi mesi: esegui un test di ripristino completo del backup, effettua un audit interno delle procedure, definisci un piano scritto di continuità operativa in caso di incidente.
I ruoli si assegnano così: il titolare resta responsabile legale del trattamento, il referente privacy interno tiene aggiornato il registro, un consulente IT esterno gestisce gli aspetti tecnici di rete e backup.
Perché scegliere Ingenia per la sicurezza del tuo studio
Ingenia unisce intelligenza artificiale nativa e cybersecurity certificata in soluzioni verticali come Odontia.cloud, il gestionale cloud pensato per studi dentistici italiani. I moduli di autenticazione e gestione ruoli permettono di assegnare permessi differenziati a ogni operatore, con log di accesso tracciabili per ogni cartella clinica. La digitalizzazione della cartella clinica segue criteri di retention conformi al GDPR fin dalla progettazione.
Sicurezza come elemento di fiducia e continuità
La sicurezza informatica non è un costo accessorio: è la base su cui un paziente decide se affidarti la propria cartella clinica. Un audit oggi e una formazione documentata valgono più di qualsiasi rassicurazione a parole. Se la complessità supera le risorse interne, un consulente specializzato accorcia i tempi e riduce gli errori.
— Ufficio
Audit GDPR e Odontia.cloud: il pacchetto per studi dentistici
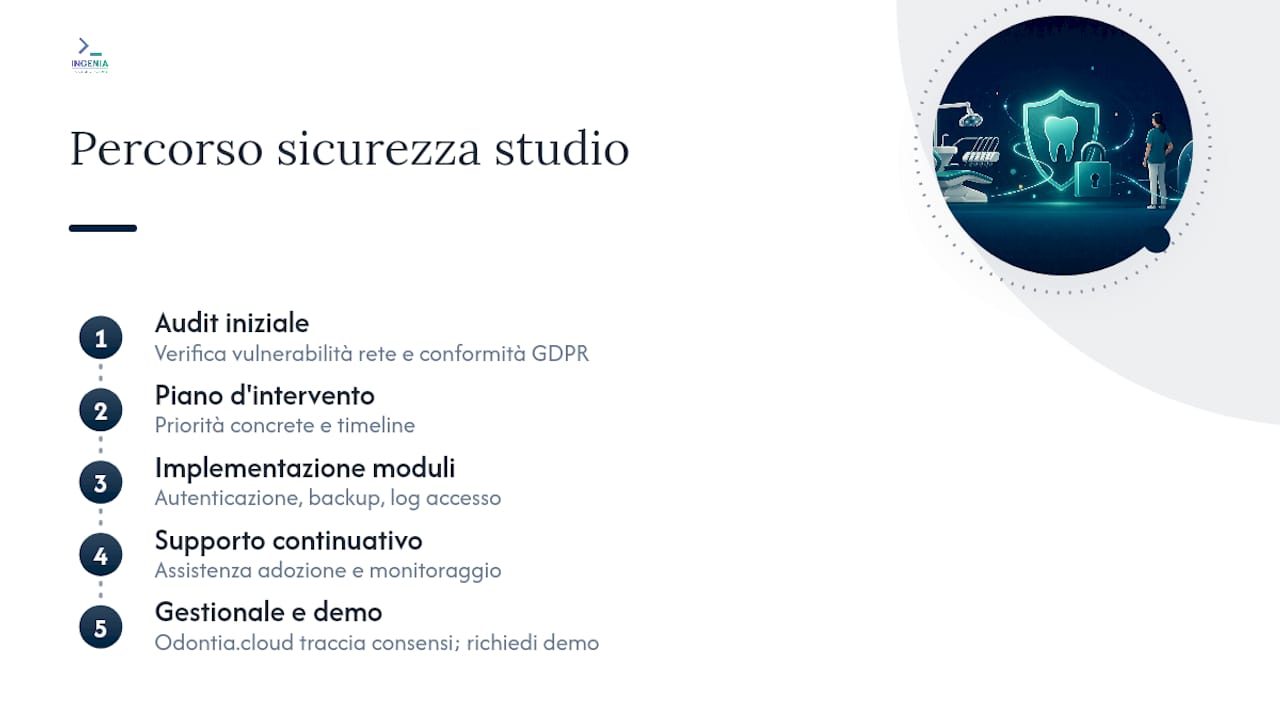
Esistono percorsi per la sicurezza informatica di uno studio dentistico che partono da un audit reale delle vulnerabilità di rete e conformità GDPR, non da un modello standard copiato da altri settori. Un pacchetto tipo può comprendere un audit iniziale, un piano d’intervento con priorità concrete, l’implementazione dei moduli tecnici (autenticazione, backup, log di accesso) e supporto continuativo nella fase di adozione.

Anche la scelta del gestionale conta: l’agenda appuntamenti di Odontia.cloud integra la tracciatura dei consensi direttamente nel flusso di lavoro quotidiano dello studio, senza passaggi manuali aggiuntivi. Per chi valuta anche la protezione di portali o servizi online collegati allo studio, un confronto utile sulle misure di sicurezza per applicazioni web aiuta a capire quali controlli applicare oltre al gestionale.
Chi vuole partire subito può richiedere una demo o un preventivo personalizzato consultando il catalogo prodotti Ingenia oppure la pagina dedicata alla cybersecurity per PMI, con adeguamento a NIS2, ISO 27001 e GDPR.
Questo articolo fornisce informazioni generali e non sostituisce il parere di un avvocato qualificato. Consulta un professionista legale qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.
Fonti
- Direttiva (UE) 2022/2555 (NIS2)
- Conformità GDPR per studi dentistici: guida completa 2026 | DenPro
- Gdpr studio dentistico: consenso informato, e privacy | Consulcesi
- Cyber security studio dentistico — OrisSafe | OrisLine
Domande frequenti
Quali sono i pilastri della sicurezza informatica?
I tre pilastri fondamentali sono riservatezza, integrità e disponibilità dei dati: proteggere le informazioni da accessi non autorizzati, garantirne l’accuratezza e assicurarne l’accesso quando serve.
Qual è un buon gestionale per uno studio dentistico?
Un gestionale efficace deve offrire crittografia, gestione dei ruoli e log di audit fin dalla progettazione: Odontia.cloud di Ingenia integra questi requisiti insieme a moduli specifici per agenda e cartella clinica.
Come si notifica una violazione dei dati al Garante?
Il titolare deve notificare il Garante Privacy entro 72 ore dalla scoperta della violazione, descrivendo natura dell’incidente, dati coinvolti e misure adottate.
Uno studio dentistico rientra nella NIS2?
Nella maggior parte dei casi uno studio singolo non rientra tra i soggetti obbligati dalla Direttiva NIS2, ma catene con più sedi o infrastrutture condivise possono rientrarvi a seconda della classificazione.
Qual è la situazione della cybersecurity per gli studi sanitari in Italia?
Gli incidenti informatici verso strutture sanitarie sono in aumento, e questo rende prioritarie misure di protezione e continuità operativa anche per studi di piccole dimensioni.